Was passiert nach dem erfolgreichen FIDO2-Rollout? Mit Appterix von EgoMind können Unternehmen den Swissbit iShield Key 2 jetzt zentral verwalten – von Inventarisierung und Nutzerzuordnung bis zu Zertifikaten, Modellwechsel und Verlustfällen.
Wie Swissbit und EgoMind das Management von FIDO2 Security Keys vereinfachen:
Phishing-resistente Multi-Faktor-Authentifizierung ist ein wichtiger Baustein moderner Zero-Trust-Strategien. Doch sobald nicht zehn, sondern mehrere tausend Hardware Security Keys im Unternehmen im Einsatz sind, entsteht eine neue Herausforderung:
Wie behält die IT den Überblick über Bestand, Ausgabe, Nutzung und Status der Keys?
Genau hier setzt unsere Zusammenarbeit mit EgoMind an. Die Management-Lösung Appterix unterstützt jetzt auch den Swissbit iShield Key 2 und ergänzt damit unsere sichere Authentifizierungs-Hardware um eine zentrale Management-Ebene für Rollout und Betrieb.
Für unsere Kunden bedeutet das: Sie können den Einsatz ihrer iShield Keys skalieren, ohne gleichzeitig den administrativen Aufwand skalieren zu müssen.
Von 1.000 Keys zu einem kontrollierten Rollout
Ein konkreter Use Case zeigt, warum Security Key Management schnell relevant wird.
Ein Unternehmen mit mehreren tausend Usern entscheidet sich für den unternehmensweiten Einsatz von iShield Keys. Zum Start werden 1.000 Keys beschafft und direkt an die Mitarbeitenden verteilt.
Schon kurz darauf stellen sich ganz praktische Fragen:
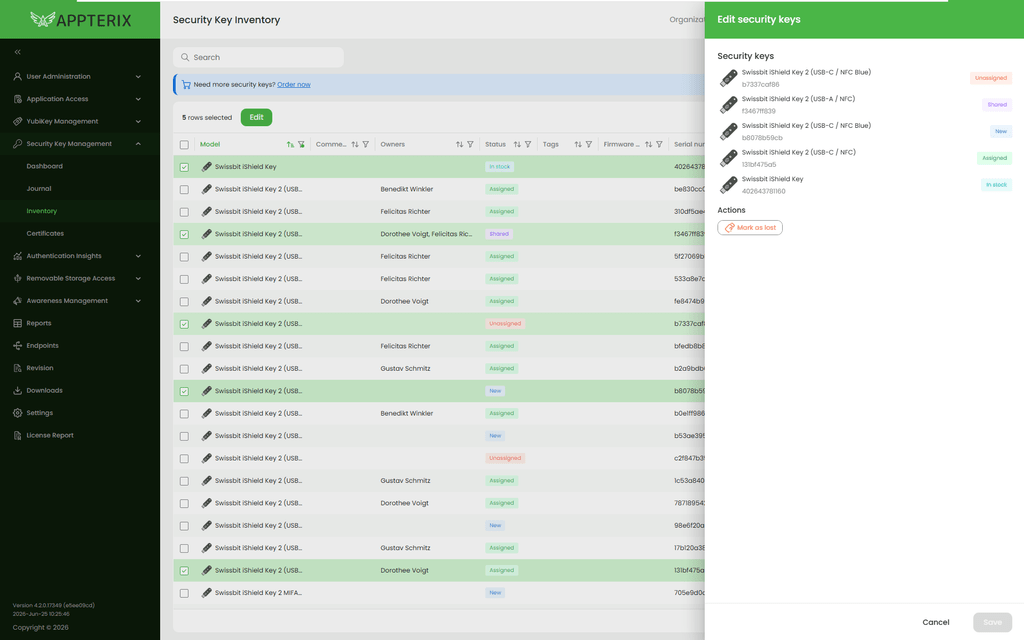
Wie viele Keys wurden bereits ausgegeben? Wie viele liegen noch im Lager? Welcher Mitarbeiter besitzt welchen Key? Und werden die ausgegebenen Keys tatsächlich genutzt?
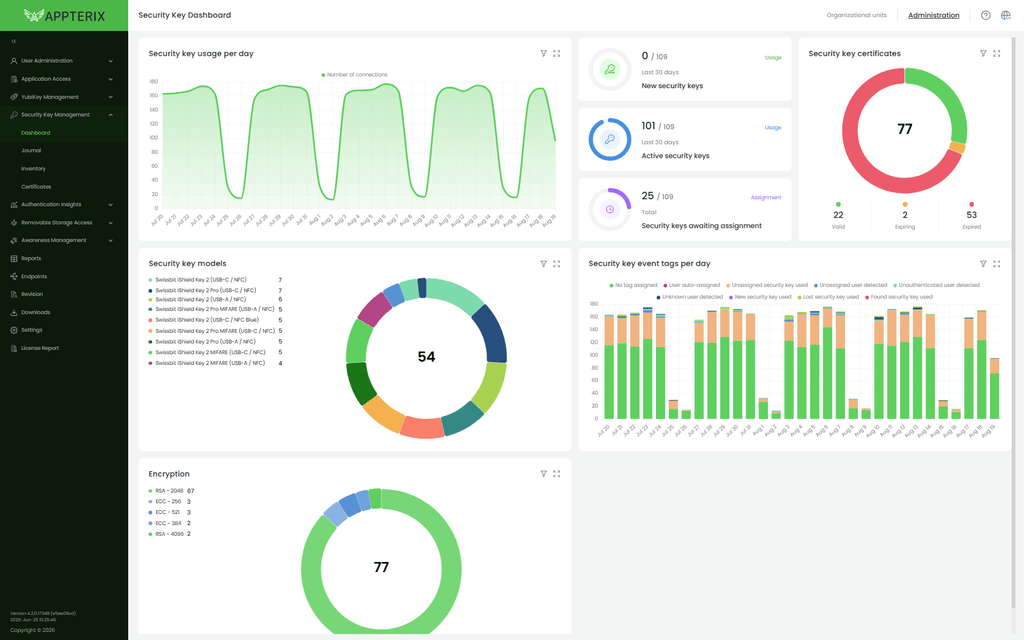
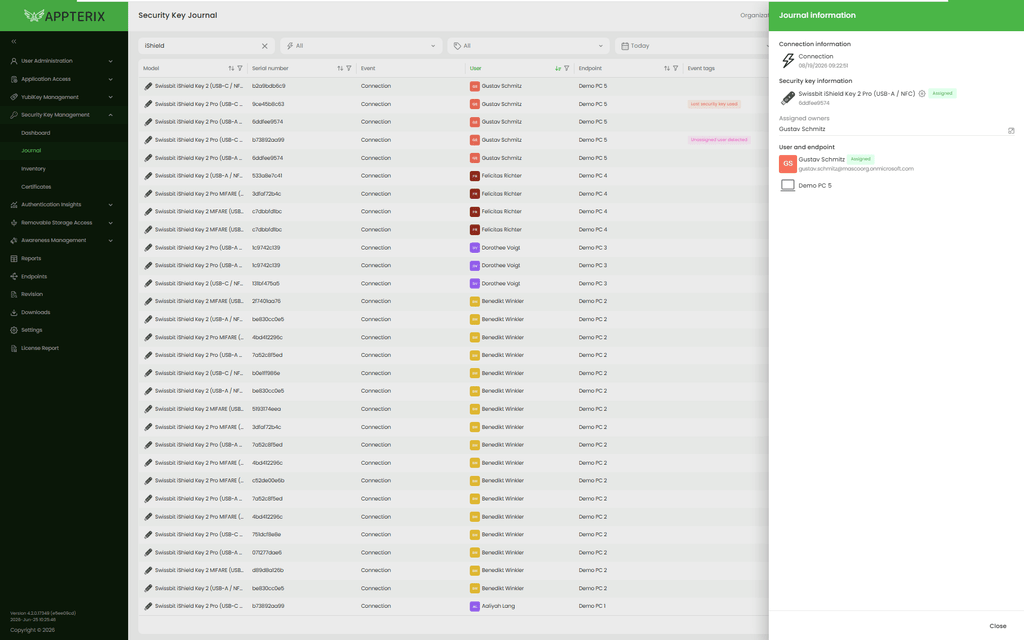
Mit Appterix werden diese Informationen zentral verfügbar. Bestand und Ausgabe werden automatisch erfasst, und die Zuordnung zwischen Nutzer und iShield Key kann manuell oder automatisiert erfolgen. Gleichzeitig lässt sich nachvollziehen, welche ausgegebenen Keys aktiv genutzt werden.
Statt separate Listen und manuelle Prozesse zu pflegen, erhält die IT damit einen aktuellen Überblick über den Security-Key-Bestand.
Mehr als Inventarisierung: den gesamten Lifecycle verwalten
Für uns ist ein entscheidender Punkt: Ein FIDO2-Rollout endet nicht mit der Übergabe des Keys an den Mitarbeiter.
Security Keys müssen während ihres gesamten Lebenszyklus administrierbar bleiben. Genau dafür bietet die Kombination aus iShield Key und Appterix zusätzliche Möglichkeiten.
Zertifikate im Blick behalten:
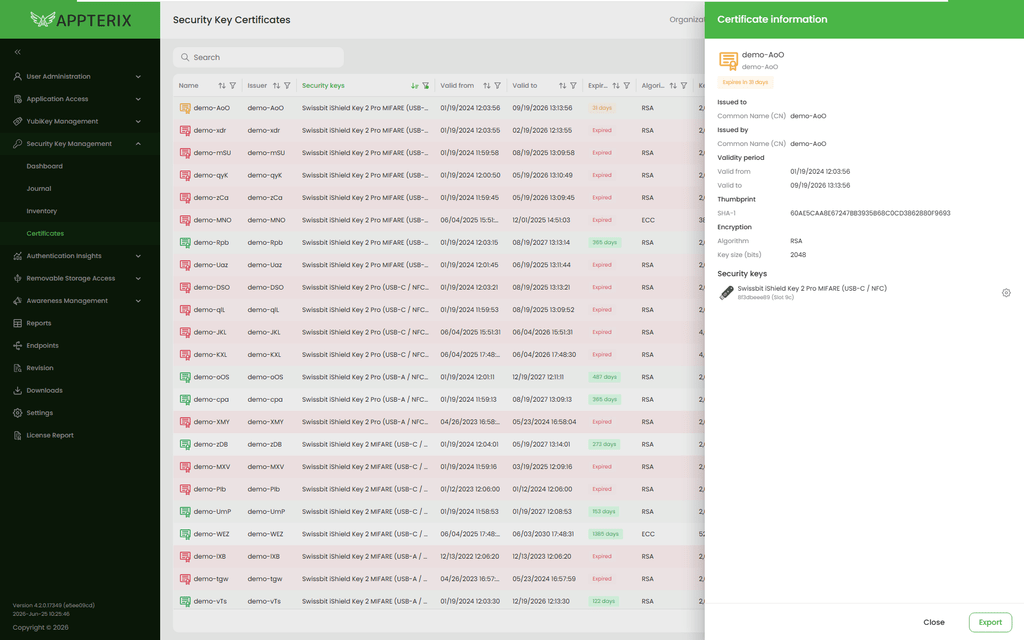
In entsprechenden Anwendungsszenarien überwacht Appterix den Status der auf den Keys verwendeten Zertifikate. Abgelaufene oder in Kürze ablaufende Zertifikate werden sichtbar, sodass die IT frühzeitig reagieren kann.
Nur autorisierte Keys zulassen:
Beschaffte iShield Keys können als Corporate Devices gekennzeichnet werden. Nicht autorisierte Security Keys lassen sich sperren. So kann das Unternehmen sicherstellen, dass nur freigegebene Authentisierungsmittel eingesetzt werden.
Hardware-Generationen gezielt austauschen:
Bei einem späteren Modellwechsel zeigt Appterix, welche Nutzer noch einen älteren iShield Key verwenden. Der Austausch kann damit gezielt statt nach dem Gießkannenprinzip erfolgen.
Was passiert, wenn ein iShield Key verloren geht?
Der Verlust eines Security Keys gehört zu den Situationen, für die Unternehmen einen klar definierten Prozess benötigen.
Mit Appterix kann ein iShield Key vom Nutzer oder Administrator als verloren markiert werden. Wird der Key später wieder an einem System eingesteckt, erhält der Administrator eine Benachrichtigung. Gleichzeitig kann der verlorene Key manuell oder automatisiert gesperrt werden.
Damit wird aus einem potenziellen Sicherheits- und Supportproblem ein kontrollierbarer Prozess.
„Mit Appterix schaffen wir eine Plattform, die Unternehmen die Freiheit gibt, Security-Keys flexibel und herstellerübergreifend zu verwalten. Durch die Partnerschaft mit Swissbit und die Integration des in Deutschland gefertigten iShield Key 2 erweitern wir unser Ökosystem um eine weitere leistungsfähige und hochsichere Option. Gerade für Unternehmen, die neben moderner Authentifizierung auch MIFARE-basierte Zutrittskontrolle einsetzen, entsteht damit eine besonders attraktive Kombination.“
Sergej Schlotthauer, CEO EgoMind
Appterix verfolgt beim Security Key Management einen herstellerübergreifenden Ansatz und unterstützt neben Swissbit auch weitere etablierte Security-Key-Anbieter. Der iShield Key wird in Swissbits eigener Halbleiterfertigung in Berlin produziert. Swissbit verbindet dies mit einer transparenten europäischen Supply Chain und der Rückverfolgbarkeit der eingesetzten Komponenten.
Starke Authentifizierung braucht starkes Management
Der iShield Key 2 bietet Unternehmen eine Hardware-basierte Grundlage für moderne, phishing-resistente Authentifizierung. Mit EgoMind haben unsere Kunden nun auch einen starken Partner für die nächste Aufgabe: den effizienten Rollout und das Management großer Security-Key-Bestände.
Appterix schafft Transparenz über Bestand, Nutzerzuordnung und Nutzung und unterstützt wichtige Lifecycle-Prozesse wie Zertifikatsmanagement, Modellwechsel und den Umgang mit verlorenen Keys.
Für mich ist das der entscheidende Mehrwert der Zusammenarbeit: Unternehmen müssen sich nicht zwischen starker Hardware-Sicherheit und effizientem Betrieb entscheiden. Beides lässt sich zusammenbringen.
Webinar: Security Key Management live erleben
Wie lässt sich ein Rollout mit mehreren tausend iShield Keys effizient organisieren? Und welche Prozesse können mit Appterix automatisiert werden? In unserem gemeinsamen Webinar mit EgoMind zeigen wir den Use Case im Detail und geben Einblick in das praktische Management des iShield Key 2.
Webinar: Hardware-MFA auf Autopilot: Die zentrale Verwaltung der Swissbit iShield Keys durch Appterix
Datum: 03.11.2026, 10:00 Uhr