Phishing-resistente MFA ohne Kopfschmerzen: Hardware-Security-Keys einführen und mit Appterix zentral verwalten
MFA ist einfach – die Verwaltung hunderter oder tausender Hardware-Tokens im Unternehmen wird ohne das richtige Werkzeug jedoch schnell zum IT-Albtraum. Erfahren Sie von COSICURA und EgoMind, wie Sie starke Multi-Faktor-Authentifizierung strategisch planen, NIS-2-konform umsetzen und den gesamten Lifecycle automatisieren.
Warum ein FIDO2- und Hardware-MFA-Rollout nicht mit der Ausgabe der Keys endet
Klassische Passwörter und einfache Push- oder SMS-2FA-Verfahren bieten heute keinen ausreichenden Schutz mehr gegen moderne Phishing- und Man-in-the-Middle-Angriffe. Zudem fordern NIS-2, ISO 27001, DORA und Cyber-Versicherer zunehmend den nachweisbaren Einsatz starker, phishing-resistenter Multi-Faktor-Authentifizierung.
Hardware-Security-Keys (wie YubiKeys oder FIDO2-Keys) sind hierfür der Goldstandard. Doch sobald hunderte oder tausende Keys im Unternehmen ausgerollt werden, steht die IT vor ganz praktischen Hürden:
Typische Fragen im IT-Alltag ohne zentrales Lifecycle-Management:
• Welcher Mitarbeitende besitzt aktuell welchen Security Key – und wird er aktiv genutzt?
• Wie laufen PIN-Resets, Zertifikatserneuerungen (PIV) und Ersatz-Workflows bei Verlust ohne Helpdesk-Überlastung ab?
• Wie stellen wir sicher, dass nur autorisierte Corporate Keys Zugriff auf Unternehmensdaten erhalten?
Genau diese Lücke schließen COSICURA (Security Consulting & MFA-Architektur) und EgoMind (Hersteller von Appterix) in diesem gemeinsamen Praxis-Webinar.
Platz im Webinar sichern →Ganzheitliche MFA-Strategie, Zero Trust & Compliance
Von der Bedrohungs- und Risikoanalyse über die Auswahl der passenden Authentifizierungsverfahren bis zur sauberen Umsetzung nach ISO 27001, BSI-Grundschutz und NIS-2.
Security Key Lifecycle Management auf Autopilot
Zentrale Verwaltung für Ihre Hardware-Tokens (YubiKey u. a.): Auto-Enrollment, Bestandsübersicht, PIN-/PUK-Self-Service, PIV-Zertifikatsmanagement und Verlust-Workflows in einer Plattform.
Volle Kontrolle über Ihre MFA-Infrastruktur
Erleben Sie live, wie sich höchste Phishing-Resistenz und minimaler Administrationsaufwand im Unternehmensalltag verbinden lassen.
Auto-Enrollment & Self-Service statt Einzeleinrichtung
Wie Sie hunderte oder tausende Hardware-Keys schnell ausgeben, automatisch Benutzern zuordnen und Mitarbeitende über geführte Self-Service-Prozesse onboarden.
In der Live-Demo sehenLückenloser Überblick über alle ausgegebenen Keys
Schluss mit Excel-Listen: Sehen Sie auf Knopfdruck, welche Security Keys im Lager liegen, wer welchen Key besitzt, welche Firmware aktiv ist und ob die Keys tatsächlich genutzt werden.
In der Live-Demo sehenPIN-Reset, Zertifikatserneuerung & Verlust-Workflows
Sichere Hinterlegung von Management-Keys und PUKs, automatisierte Überwachung ablaufender PIV-Zertifikate sowie sofortige Sperrung und Ersatzbereitstellung bei Verlust.
In der Live-Demo sehenNIS-2, ISO 27001 & BSI-Grundschutz revisionssicher erfüllen
Welche Anforderungen Auditoren heute an Multi-Faktor-Authentifizierung, Corporate-Device-Kontrolle und nachweisbare Sicherheitsprozesse stellen – und wie Sie diese belegen.
Im Webinar erfahrenZero Trust, Passwort-Manager & Legacy-Applikationen
Nicht jede Anwendung unterstützt sofort FIDO2. Erfahren Sie, wie Sie auch Legacy-Systeme, privilegierte Konten, OT/IT-Zugänge und geteilte Passwörter nahtlos absichern.
Im Webinar erfahrenHohe Nutzerakzeptanz & messbare Awareness
Warum technische Sicherheit und zielgerichtete Anwendersensibilisierung zusammengehören, damit MFA im Arbeitsalltag nicht als Hürde, sondern als Erleichterung erlebt wird.
Im Webinar erfahrenGebündelte Praxis-Expertise aus Beratung und Software-Entwicklung
In diesem gemeinsamen Webinar verbinden COSICURA und EgoMind jahrelange Beratungserfahrung in der Informationssicherheit mit einer praxiserprobten Enterprise-Plattform für das Management Ihrer Hardware-Authentifizierung.
Christian Lübker
Geschäftsführer bei COSICURA. Experte für Informationssicherheitsmanagement (ISO 27001), Zero Trust, Identity & Access Management und ganzheitliche Cybersecurity-Architekturen.
Tarik Tasci
Berater für Informationssicherheit, Datenschutz und Security Engineering bei COSICURA. Spezialist zur technischen Umsetzung und strategischer Compliance mit Fokus liegt auf Cyber Security, Risikomanagement, OT-Security sowie Standards wie ISO 27001 und BSI-Grundschutz.
Daniel Döring
COO bei EgoMind. Langjähriger Produktverantwortlicher bei verschiedenen IT-Security-Herstellern und Experte für Appterix – dem Schweizer Taschenmesser zum Schutz digitaler Identitäten und Daten.
Warum starke MFA heute Pflicht ist – und woran Projekte oft stocken
Aktuelle Bedrohungslage durch Phishing, regulatorische Anforderungen (NIS-2 / ISO 27001) und die häufigsten Stolpersteine bei der Einführung von Hardware-Tokens im Mittelstand und Enterprise-Umfeld.
Von der Beschaffung bis zum Austausch: Die Phasen des Key-Managements
Wie Sie nur autorisierte Corporate Keys zulassen, Bestände erfassen, Nutzer zuordnen, Zertifikate verwalten und bei Verlust oder Mitarbeiterwechsel sofort handlungsfähig sind.
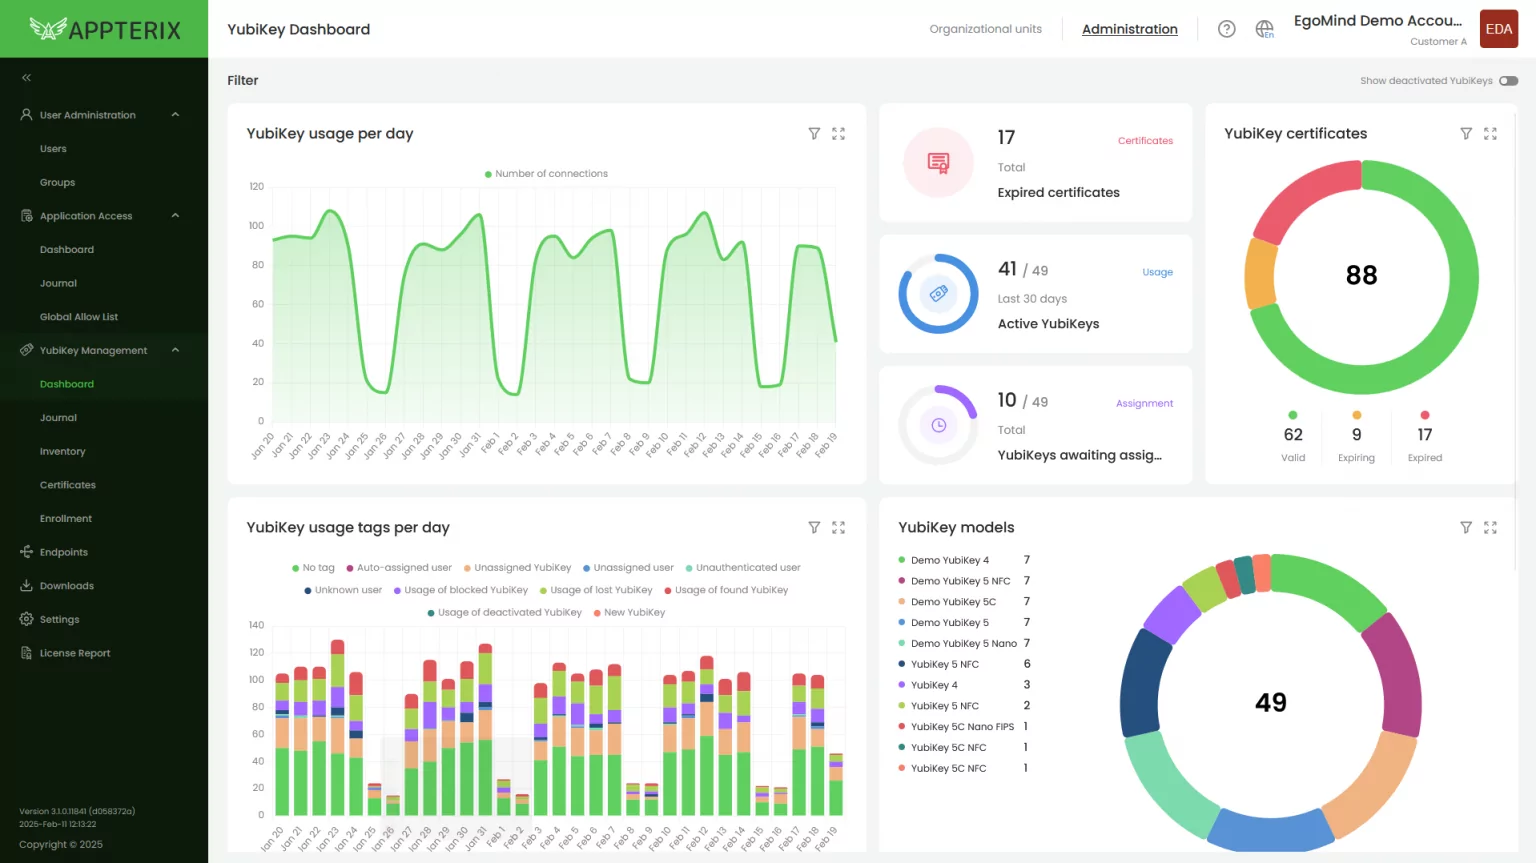
Appterix in Aktion: Hardware-MFA ohne administrativen Mehraufwand
Live-Einblick in die zentrale Verwaltungsoberfläche von Appterix (SaaS, Managed Service oder On-Premises) am konkreten Praxisbeispiel.
Offene Fragerunde mit COSICURA & EgoMind
Klärung Ihrer individuellen Fragen zu verschiedenen Umgebungen (Microsoft Entra ID / Active Directory, Security Key, Hybrid-Szenarien) und konkreten PoC-/Testmöglichkeiten.
Bereit, Ihre Authentifizierung auf das nächste Level zu heben?
Sichern Sie sich jetzt Ihren kostenfreien Platz im gemeinsamen Webinar von COSICURA und EgoMind. Erfahren Sie aus erster Hand, wie Sie maximale Phishing-Resistenz ohne administrativen Mehraufwand erreichen.
Sie möchten Appterix direkt selbst testen?
Überzeugen Sie sich von der einfachen Verwaltung: Auf Wunsch richten wir Ihnen im Nachgang einen eigenen Mandanten in unserer SaaS-Umgebung ein – später entscheiden Sie flexibel zwischen SaaS, Managed Service oder On-Premises.